- English
- español
 | Los pasos que se describen en esta página se consideran peligrosos para tu consola, ya que existe la posibilidad de que la estropees irremediablemente. ¡Si no tienes experiencia en soldadura, pide a otra persona que modifique tu consola por ti! |
| Vendedores/técnicos que anuncian una versión "mejorada" de RGH3 probablemente utilizan reguladores de voltaje o MOSFETs. La supuesta mejora es inexistente. Evita a estos técnicos y siempre solicita fotografías de sus instalaciones antes de realizar cualquier transacción. |
 | Las consolas Phat tienden a ser más problemáticas con RGH3 y pueden presentar comportamientos de arranque inconsistente. Por ello, es recomendado utilizar RGH 1.2 en una consola Phat, ya que será generalmente más estable. |
RGH 3 es un método moderno del Reset Glitch Hack que utiliza el SMC en el southbridge de la Xbox 360, en lugar de un chip glitch chip externo, para ejecutar código no firmado.
MrMario2011 tiene guías para RGH3 en Falcon/Jasper[1], Trinity[2], y Corona [3] respectivamente. Las guías de Larvs en Xbox 360 Hub[4] y BeefyDJ en Se7enSins[5] también son buenos recursos para tutoriales de RGH3.
| Evita guías que sugieran los reguladores de voltaje y MOSFETs anteriormente mencionados. |
Problemas con consolas "Phat" Falcon/Jasper/Tonasket
RGH3 funciona mejor en modelos S y E. Aunque RGH3 puede instalarse en placas Falcon y Jasper, NUNCA debe considerarse la única solución. En los mejores casos, RGH3 puede arrancar consolas "Phat" casi tan rápido como el RGH1.2 (menos de 8 segundos), pero lo más común es que esté en su promedio (10-20 segundos) o incluso en su peor escenario (más de 20 segundos o incluso minutos).
El informe de 15432 sobre como funciona RGH3, y El análisis de Octal450, ayudan a explicar por qué RGH3 tiene problemas en Phat. Una lista de razones completas es:
- PLL Slowdown en consolas phats no es lo suficientemente preciso. El Vejle XCGPU de S/E ofrece una ralentización – o “Slowdown” – del PLL de 640x cuando se activa. En contraste, el Loki XCPU en Falcon/Jasper/Tonasket solo tiene PLL Slowdown de 128x. Esto se conecta con el segundo problema:
- El SMC es demasiado lento para la tarea. RGH3 es gestionado por el SMC (System Management Controller) en el Southbridge (chip XSB, PSB o KSB). Mientras que la CPU de Xbox 360 es un PowerPC moderno que puede ejecutar una instrucción por ciclo de reloj, el SMC se basa en el antiguo Intel 8051, que puede tardar muchos ciclos de reloj en ejecutar una instrucción (12 ciclos en un buen día). Si bien RGH3 combina PLL Slowdown (como en RGH1.2) y I2C Slowdown (como en RGH2), el SMC aún no puede temporizar el pulso de reinicio correctamente. Y este pulso debe ser temporizado con precisión (normalmente entre 100 y 200 nanosegundos), de lo contrario, el CPU fallará el glitch o se bloqueará prematuramente durante el arranque. 15432 explica que experimentó con realizar overclocking al SMC para compensar esto, pero, de nuevo, no logra superar por completo las limitaciones técnicas del 8051. Mientras tanto, los glitch chip basados en dispositivos lógicos programables FPGA/CPLD, o incluso los microcontroladores modernos, pueden temporizar sus pulsos de reinicio con una precisión de 1 o 0.5 ciclos, lo que los hace mucho más precisos que lo que el SMC jamás podrá lograr.
- La CPU Loki se basa en lógica de 1.1 V, mientras que el SMC se basa en lógica de 3.3 V. Esto afecta a la señal del pin POST y es la razón por la que se utiliza el diodo/resistencia. En resumen, cualquier CPU o microcontrolador necesita ver un voltaje dentro de ciertos rangos para registrarlo correctamente como un 1 o un 0 digital. El pin POST estará a 0 voltios para indicar un 0, lo cual el SMC puede detectar, pero a 1.1 voltios, un 1 lógico de la señal POST podría no registrarse correctamente a tiempo, o incluso no registrarse en lo absoluto. Esto alterará la temporización de RGH3 (que, como se mencionó, debe ser precisa) o hará que el SMC se bloquee hasta que los temporizadores de vigilancia del sistema – o “watchdogs” – (se agota el tiempo de espera y se reinicia al modo de espera).
- RGH 3 es más difícil de ajustar. Con RGH1.2 e incluso EXT_CLK, existe una amplia gama de temporizaciones – o “timings” – que se pueden utilizar. En RGH 3, solo hay dos temporizaciones posibles para las phats: 27 MHz y 10 MHz. Estas solo establecen el reloj base de la CPU (normalmente 100 MHz, que la CPU multiplica internamente por 32), y no los propios tiempos de duración del pulso del glitch de reset delay/reset en sí mismos (por eso existen tantos archivos de temporización – o “timings” – disponibles para estos métodos). Y Cabe reiterar que el SMC no puede temporizar nada con demasiada precisión, lo que limita el número de timings posibles.
- Problemas con Jasper. RGH1.2 puede dar problemas en placas Jasper/Tonkaset, y estas dificultades se trasladan a RGH3. Los problemas típicos de Jasper con RGH3 incluyen arranques lentos y el apagado inmediato de la consola al encenderse.
- Problemas de la combinación de PLL/I2C Slowdown. RGH 3 depende de combinar PLL y I2C Slowdown, ambas deben activarse y desactivarse en el momento adecuado, de lo contrario, la CPU se bloqueará. Es posible que algunas consolas no funcionen bien con la ralentización combinada y, en consecuencia, tendrán una baja tasa de éxito con RGH3.
En pocas palabras: RGH3 nunca funcionará tan bien en las phat como en las slim porque el reset glitch requiere tiempos precisos que las phat no pueden manejar realmente. En cambio, un RGH 1.2 bien hecho en una Phat arrancará consistentemente en un ciclo de glitch. Entonces, si intentas RGH3 en tu phat y ves que no coopera, tus opciones son o vivir con ello o convertir el sistema a RGH1.2 si es posible.
Respecto a las afirmaciones sobre RGH3 mejorado usando reguladores de voltaje
La respuesta más concisa que se puede ofrecer a estas afirmaciones es "lol" o, alternativamente, "lmao".
- Los diodos y MOSFET rápidos/ultrarápidos pueden conmutar muy rápido porque están diseñados para ello. Los reguladores de voltaje solo están diseñados para regular una fuente de alimentación a un voltaje determinado, no para conmutar señales lógicas digitales. El regulador de voltaje solo consigue que el rendimiento del glitch sea similar o incluso peor que el de la combinación habitual de diodo/resistencia.
- El control de PLL bypass dentro de la CPU es casi seguro que se conmuta mediante un MOSFET, que se controla por voltaje, en lugar de un transistor bipolar, que puede activarse con mayor intensidad en respuesta a una corriente de base más alta. Por lo tanto, incluso si se suministra una corriente mayor al pin del PLL, el circuito del PLL probablemente utilizará solo una fracción de la corriente disponible.
- Incluso si los reguladores de voltaje pudieran conmutar una señal instantáneamente, no superarían las limitaciones del SMC en consolas phat, que es lento y no puede sincronizar con precisión sus pulsos de reset.
RGH3 ECCs con Overclock para Phat
15432 ha publicado archivos ECC que incluyen un overclock al SMC para phats. Están disponibles, junto con el código fuente, aquí.
Estos archivos ECC están incluidos con J-Runner with Extras a partir de la versión V3.4.0. Para usar el ECC con Overclock, selecciona “OC” en el menú desplegable de MHz cuando crees una imagen NAND RGH3.
Cuando estés soldando la línea POST para estos ECCs con Overclock, utiliza una resistencia de 470 ohms en lugar del diodo.
Materiales Necesarios
- Un cautín, soldadura, flux, y alcohol isopropílico con hisopos de algodón
- Cable 28-30 AWG (Alambre sólido recomendado)
- Para PLL, una resistencia de montaje superficial (SMD) o de agujero pasante (through-hole), de acuerdo con los requerimientos a continuación; resistencia through-hole recomendada para novatos. (Requerida en Phat y Trinity; Recomendada en Corona.)
- Falcon/Jasper/Tonasket: 22K Ohm (Rojo, Rojo, Naranja, Dorado; mismo valor que Matrix, Coolrunner, y otros glitchers)
- NO USES 10K PARA PHATS, las guías que lo sugieren están desactualizadas e incorrectas
- Trinity: 5K Ohm (Verde, Negro, Rojo, Dorado)
- Corona: 1K Ohm (Café, Negro, Rojo, Dorado)
- Si estás usando una resistencia de montaje superficial (SMD) puede ser óptimo escoger el tamaño más pequeño, como 0402
- Para POST en phat, una resistencia de 470 ohm es recomendada para el RGH3 con Overclock (OC) incluido con J-Runner 3.4.0 y posteriores, mientras que un diodo tal como el 1N4148 es recomendado para RGH3 no-OC
- Mientas que puede no ser optimo, los archivos RGH3 con Overclock (OC) funcionarán con un diodo, y los no-OC funcionarán con la resistencia de 470 ohm
- Puede ser de agujero pasante o de montaje superficial, pero tal como la otra resistencia, agujero pasante es preferido para novatos
- Si vas a usar una resistencia o diodo de montaje superficial (SMD), puede ser óptimo escoger el tamaño más pequeño, como 0402
- Aislante (cinta térmica tipo Kapton, cinta eléctrica, Thermofit, etc.) si se estpa utilizando resistencia y/o diodo de agujero pasante
- Un computador corriendo Windows Vista o posteriores
- Falcon/Jasper/Tonasket: 22K Ohm (Rojo, Rojo, Naranja, Dorado; mismo valor que Matrix, Coolrunner, y otros glitchers)
- J-Runner with Extras
- Cualquier programador de NAND compatible
Valores de resistencia alternativos
Esto es para usuarios mas avanzados.
Cuando DBG_LED (SMC_PLL) se conecta al punto PLL bypass mediante una resistencia, forma un divisor de tensión (en combinación con el pulldown interno de la CPU), lo que permite activar de forma segura el modo PLL bypass sin que la CPU sufra daños por sobretensión.
El valor de la resistencia que elijas debe hacer que CPU_PLL_BYPASS reciba una tensión lo más cercana posible a la tensión objetivo. Si la resistencia es demasiado alta, no se activará el modo PLL_BYPASS de forma fiable. Si la resistencia es demasiado baja, corres el riesgo de dañar la CPU, y esta probabilidad aumentará cuanto menor sea el valor de la resistencia.
| Consola | Vin | Vout | R2 | R1 valores |
|---|---|---|---|---|
| Falcon/Jasper/Tonkaset | 3.3V | 1.1V | 10000 | 17500-23000 |
| Trinity (comunmente usado) | 3.3V | 1.8V | 5000 | 3700-5000 |
| Trinity (posiblemente mas seguro) | 3.3V | 1.1V | 5000 | 8800-11500 |
| Corona (comunmente usado) | 1.8V | 1.8V | 5000 | 0-300 |
| Corona (posiblemente mas seguro) | 1.8V | 1.1V | 5000 | 2500-4000 |
donde:
- Vin es la tensión de Entrada/Salida (I/O) del southbridge,
- Vout es la tensión objetivo que debe ser suministrada a CPU_PLL_BYPASS,
- R2 es la resistencia de pulldown predeterminada para el pin CPU_PLL_BYPASS, y
- R1 es el valor de resistencia que podrías (aunque no necesariamente debas) utilizar.
Notas importantes:
- El voltaje PLL de la CPU Vejle es de 1,8 V; el de la CPU Loki es de 2,2 V, pero no está claro qué tan bien tolera el pin PLL niveles de ~2,2 V, por lo que todos usan el voltaje de Entrada/Salida (I/O) de la CPU de 1,1 V.
- El valor de R2 para los modelos "phats" proviene de la resistencia pulldown de 10 kΩ conectada al punto PLL; el valor de R2 para los modelos "slims" se midió con un multímetro.
- Es posible que los valores comunes de Trinity y Corona sean demasiado bajos.
- Si usa algún valor de esta tabla para su instalación, NO comience con el valor mínimo de R1, ya que ese es el mínimo absoluto. En su lugar, comience con un valor intermedio y vaya disminuyendo si tiene problemas.
- Una vez que el voltaje supera cierto umbral (es decir, si está suministrando demasiada tensión al pin PLL), no importa cuán bajo sea el valor de la resistencia, ya que el modo de PLL bypass siempre se activará de forma fiable.
Leyendo tu NAND
Bad Update
Con el Exploit de hipervisor Bad Update, es completamente posible conseguir tu NAND y CPU Key sin jamás tener que soldar a la consola. Esto puede ahorrar tiempo durante el proceso de la modificación, al no tener que molestarse con soldar un programador de NAND para conseguir la NAND, escribir una imagen XeLL con una simple instalación de RGH para desencriptar tu NAND. Puedes simplemente conseguir un NAND dump, desencriptarlo con la CPU Key adquirida con Simple 360 NAND Flasher o XellLaunch, y directamente crear una imagen Glitch2 RGH3 de tu NAND que puedes escribir a la consola.
Puedes usar las aplicaciones homebrew para escribir tu NAND también, pero esto no es recomendado en lo absoluto a no ser que ya cuentes con un programador de NAND físico (comparativa entre los disponibles a continuación) que puedas utilizar para recuperarte de una mala imagen NAND.
Programador de NAND
- English
- español
Existen varias herramientas diferentes para leer tu chip NAND: xFlasher 360, Nand-X, JR Programmer, Matrix USB NAND Flasher, PicoFlasher o un cable LPT. Ten en cuenta las ventajas y desventajas que se indican a continuación y elige el método que más te convenga. No se recomienda el uso de un cable LPT, ya que es extremadamente lento, requiere más trabajo que otras opciones y no se puede utilizar para programar glitch chips.
Aquí puedes encontrar una guía sobre cómo realizar lectura y escritura de una NAND estándar.
Los modelos Xbox 360 S/E de 4 GB fabricados a partir de mediados de 2011 utilizan un chip MMC NAND (Corona) o un chip eMMC (Waitsburg/Stingray/Winchester) Estas consolas de 4 GB requieren el uso de un xFlasher 360, un PicoFlasher, la 4GB USB tool de Element18592 o una herramienta para tarjetas SD, tal y como se indica en la tabla comparativa.
Aquí puedes encontrar una guía sobre cómo leer y escribir NAND de 4 GB.
| Dispositivo | Pros | Contras |
|---|---|---|
| xFlasher 360 |
|
|
| PicoFlasher |
|
|
| 4GB USB Tool |
|
|
| SD Card Tool (cualquier marca) |
|
|
| Nand-X |
|
|
| Matrix USB NAND Flasher |
|
|
| LPT Cable |
|
|
Instrucciones específicas para Corona
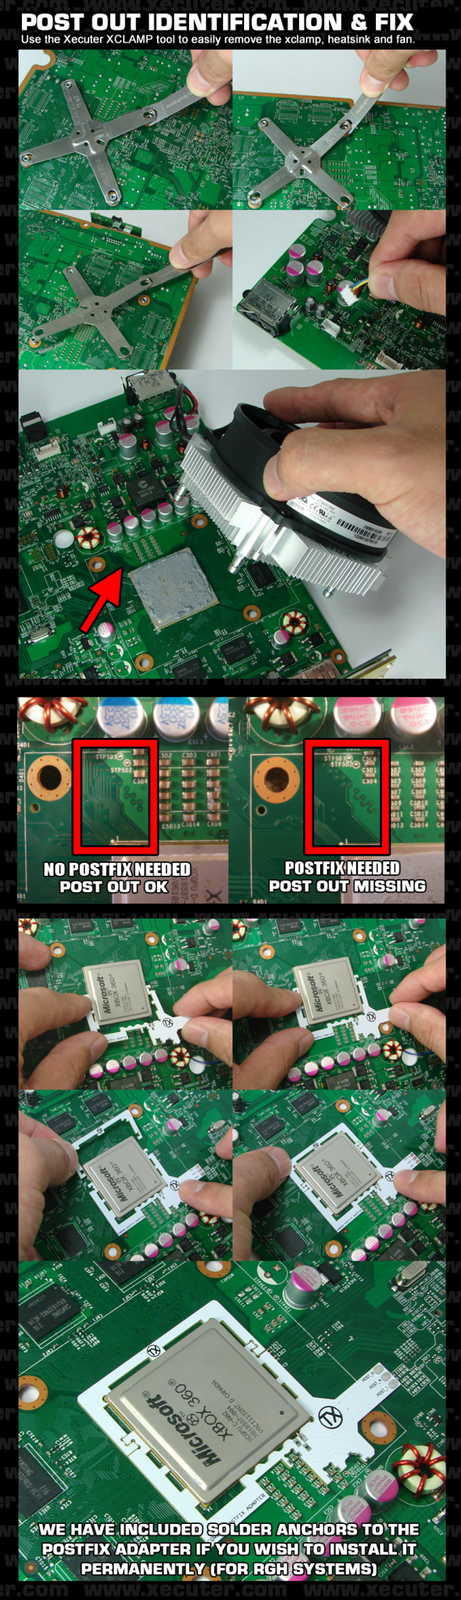
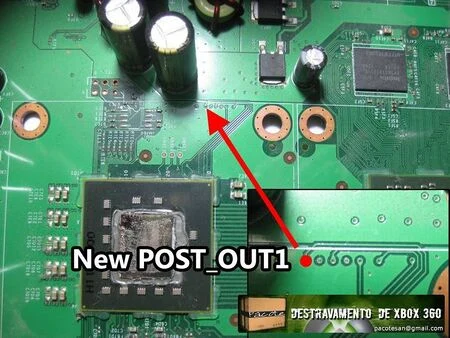
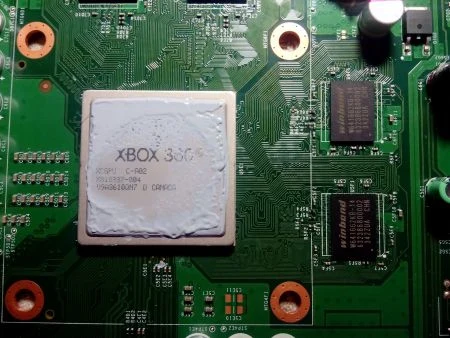
En las revisiones posteriores de las placas basadas en Corona (denominadas Waitsburg y Stingray para Xbox 360 S y E, respectivamente), se eliminó la pista que conectaba la señal POST de la CPU con el punto POST en la parte inferior de la placa base. Por lo tanto, es necesario usar un adaptador Postfix para conectar un pin pogo a la conexión POST debajo de la CPU y así obtener nuevamente la señal POST de la CPU. Puede usar la siguiente imagen para determinar si necesita el adaptador o no, retirando el disipador de calor.
También puedes identificar si tienes una placa Waitsburg en lugar de Corona buscando el número de pieza X862605 en la parte inferior izquierda de la PCB. Generalmente, las consolas Xbox 360 S fabricadas a finales de 2011 y en 2012 son Waitsburg y requieren adaptadores Postfix para RGH. Todas las Stingray también necesitan un adaptador Postfix para RGH.
Cableado y Diagramas RGH3
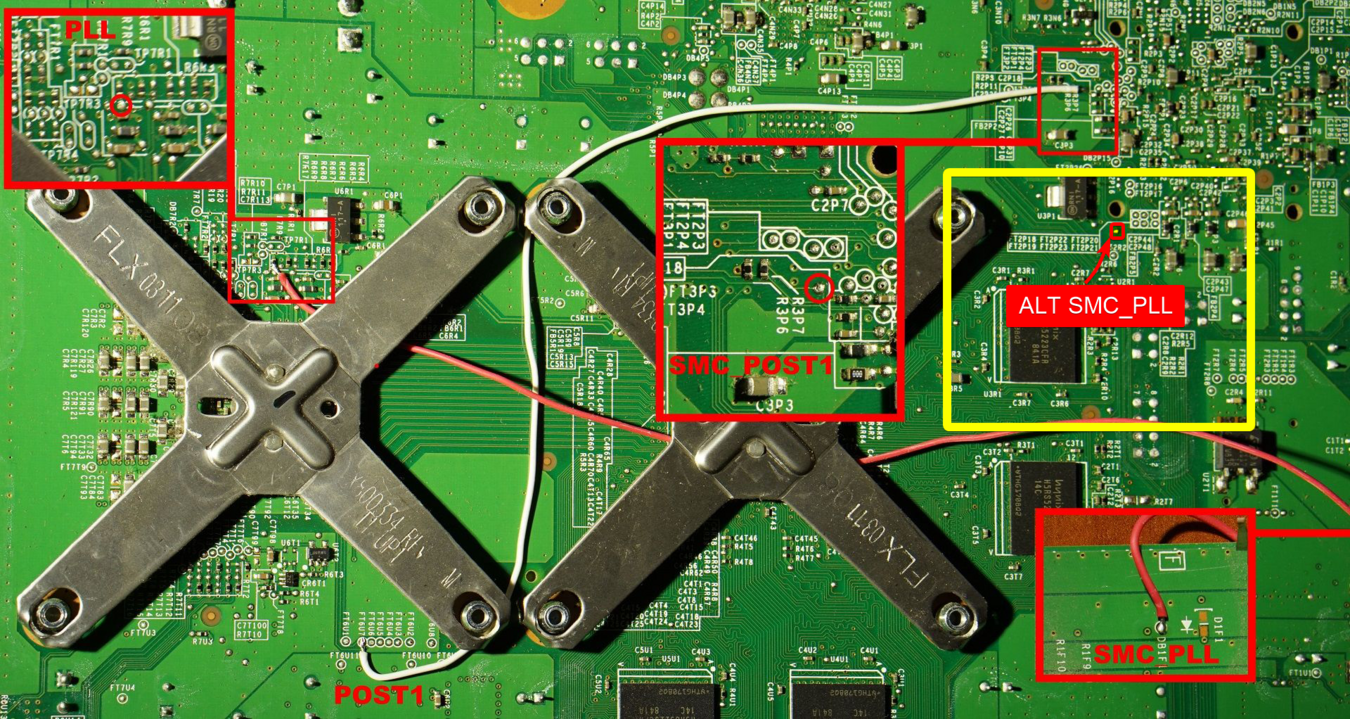
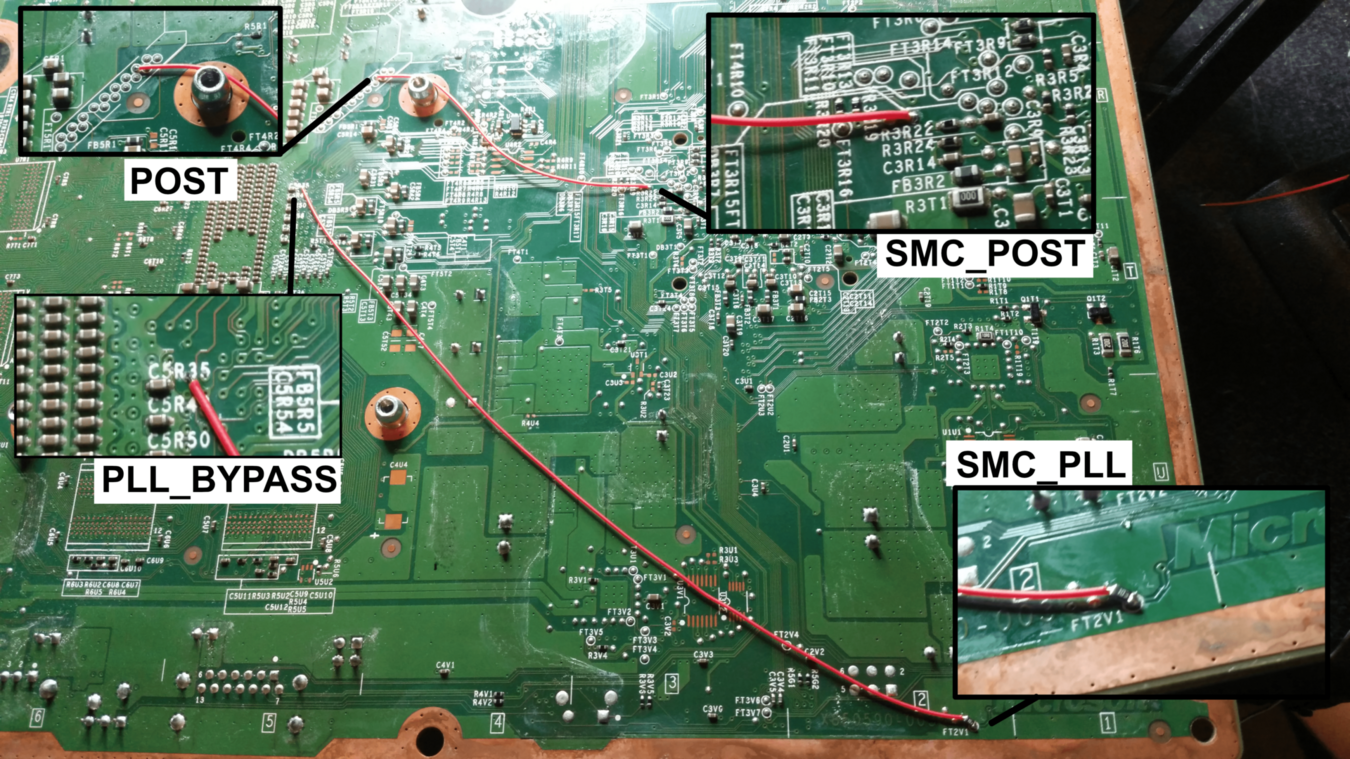
Xbox 360 "Phat" (Falcon/Jasper/Tonasket)
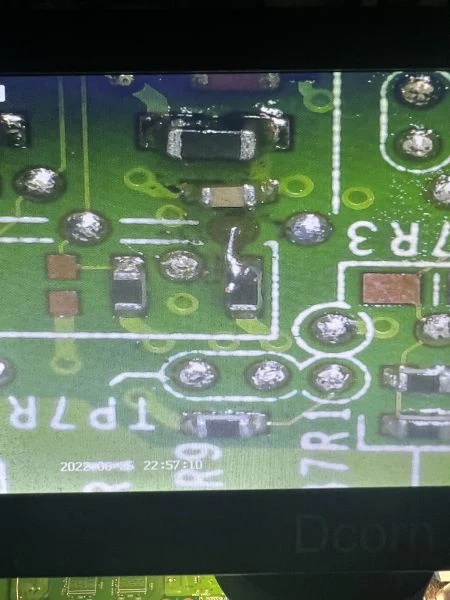
En las placas Falcon/Jasper/Tonasket, puedes colocar un diodo o una resistencia de 470 ohms en el cable que conecta POST y SMC_POST. Aunque se podría omitir, es más probable que los tiempos de arranque de la consola sean más inestables o inconsistentes sin el.
Si usas un diodo, su lado cátodo (el lado con una banda negra) se conecta a CPU_POST, mientras que el lado ánodo se conecta a SMC_POST. Asegúrate que la polaridad sea correcta. Si usas una resistencia no tienes que preocuparte por la polaridad.
Asegúrate de que haya una resistencia de 22K en serie en el cable del PLL. No se recomienda en absoluto utilizar RGH3 en Falcon o Jasper/Tonasket sin la resistencia sugerida.
Si estas utilizando componentes de agujero pasante, se recomienda soldarlo en línea con el cable en lugar de soldarlo directamente a un pad. Los cables serán menos rígidos que las patas del componente, lo que reducirá la tensión física en la unión si esta se mueve. Asegúrate de que el cable del PLL no se encuentre cerca de zonas con mucho ruido, como condensadores o bobinas.
Diagrama
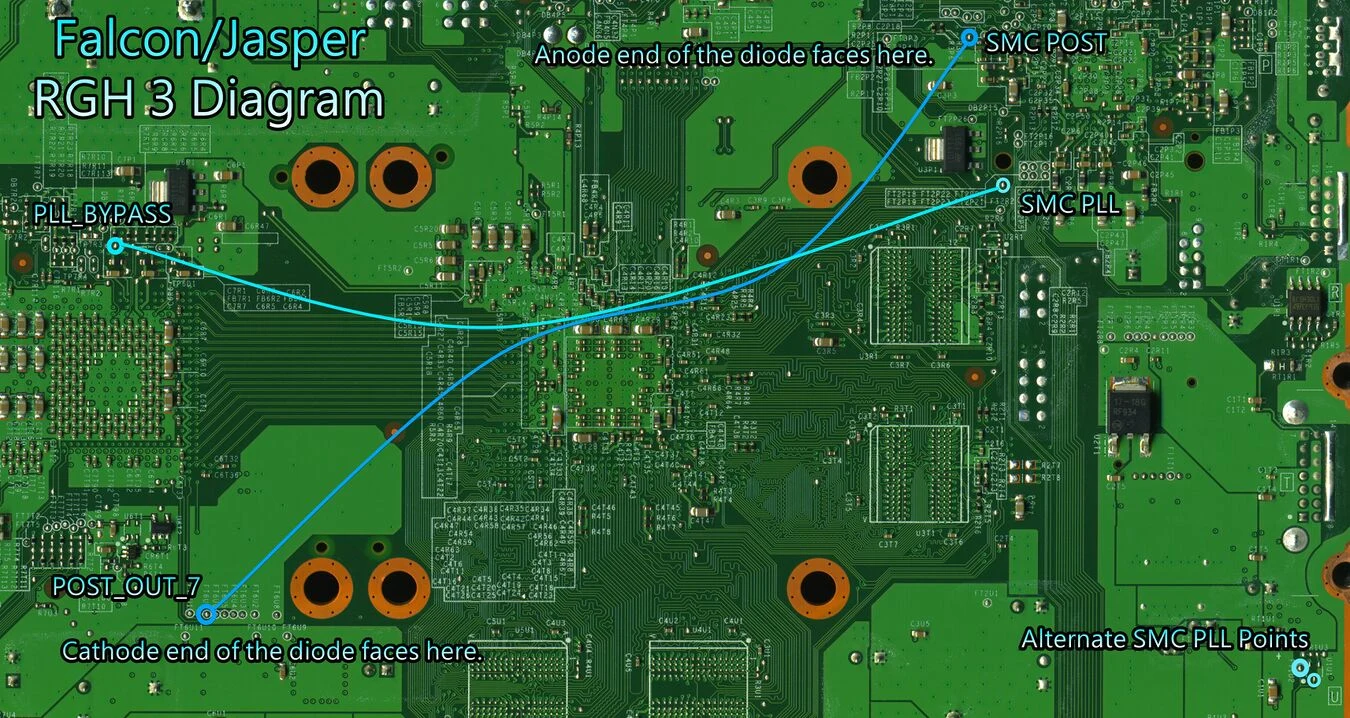
Diagrama Alternativo
Usa SMC_PLL en la parte superior de la placa.
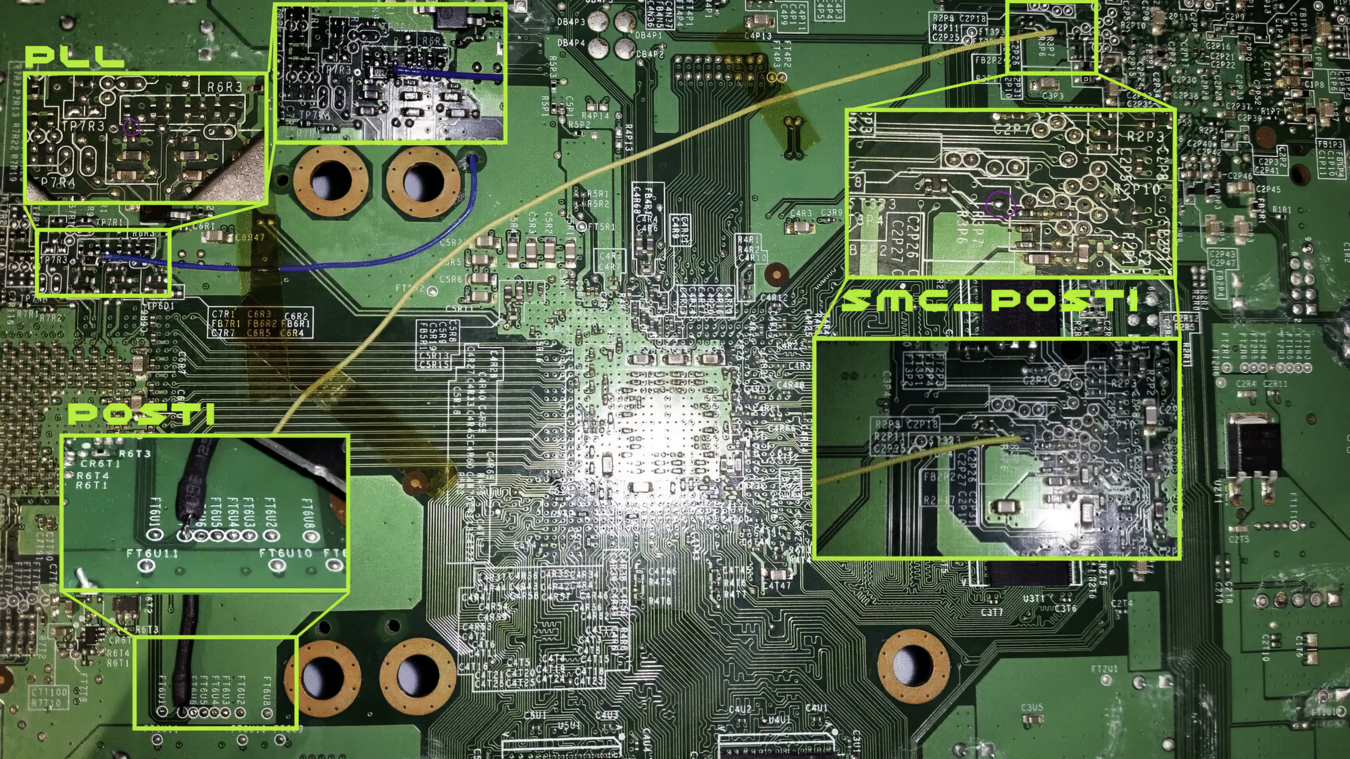
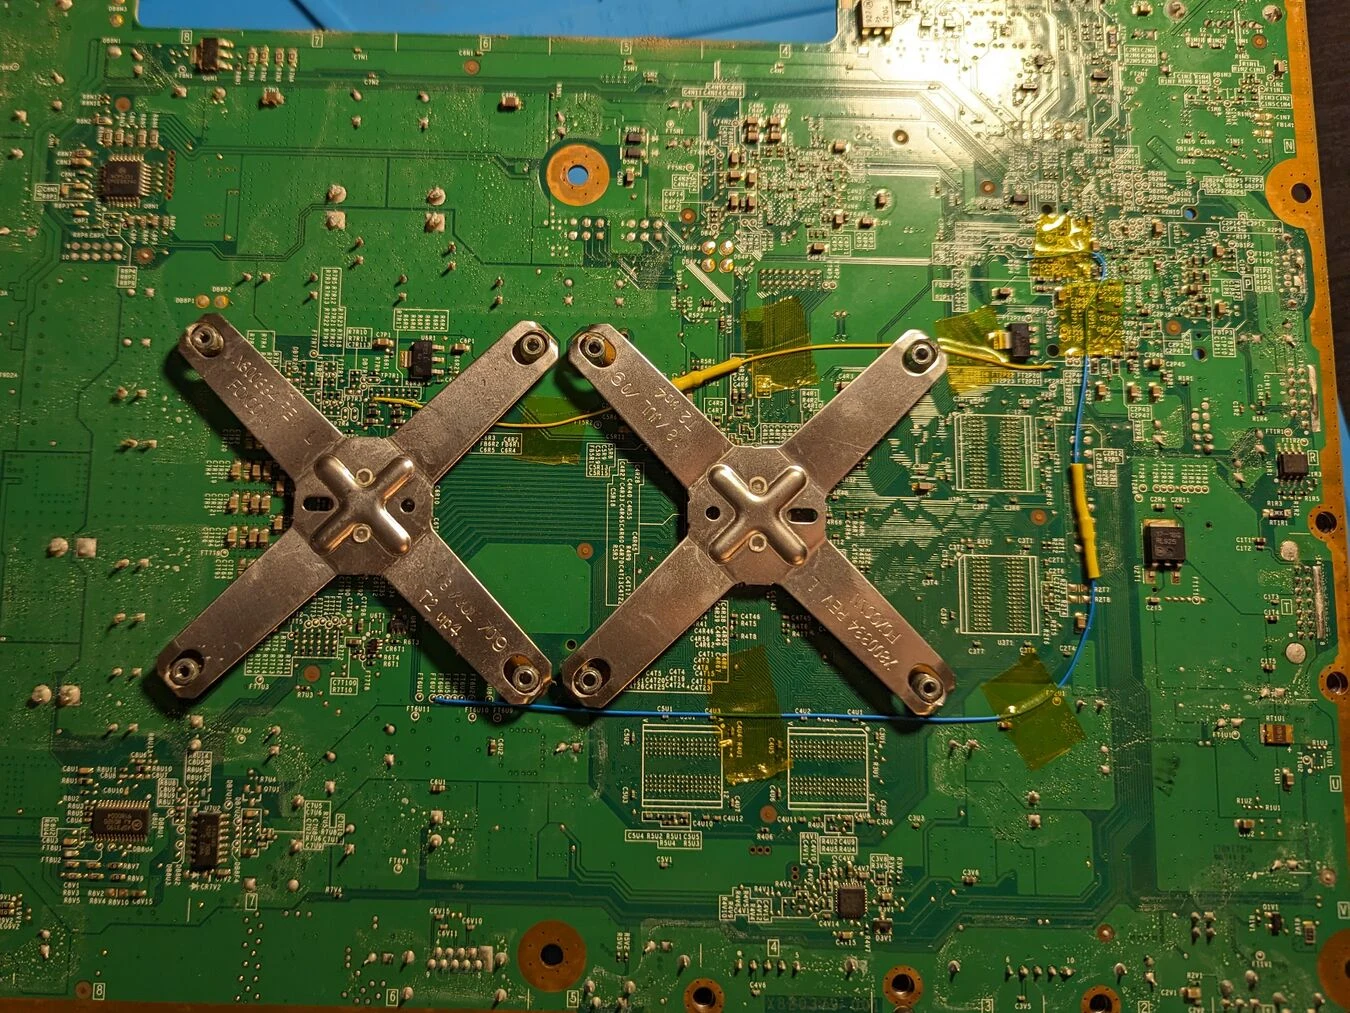
Diagrama Alternativo #2
Ejemplo Alternativo
Puntos de soldadura vistos de cerca
CPU PLL
- Inferior
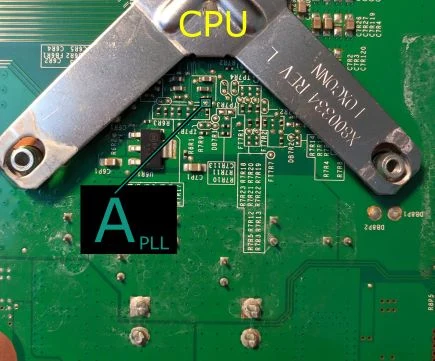
- Superior (Requiere raspar)
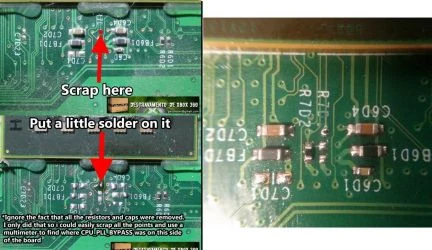
CPU POST
- Inferior
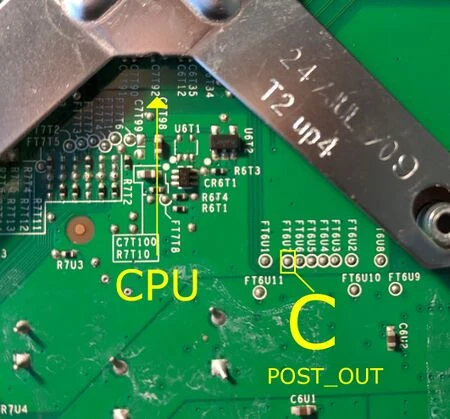
- Superior (Requiere raspar)
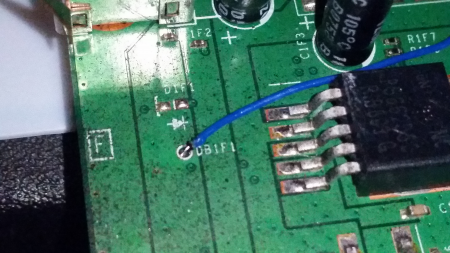
- GPU_RST_DONE & DBG_LED (usado para SMC_POST & SMC_PLL) (Inferior)
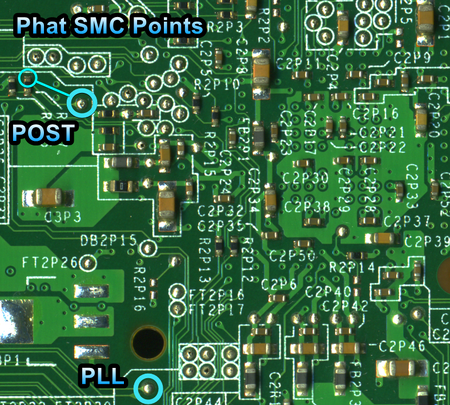
- SMC_PLL alternativo (Superior)
Xbox 360 S (Trinity)
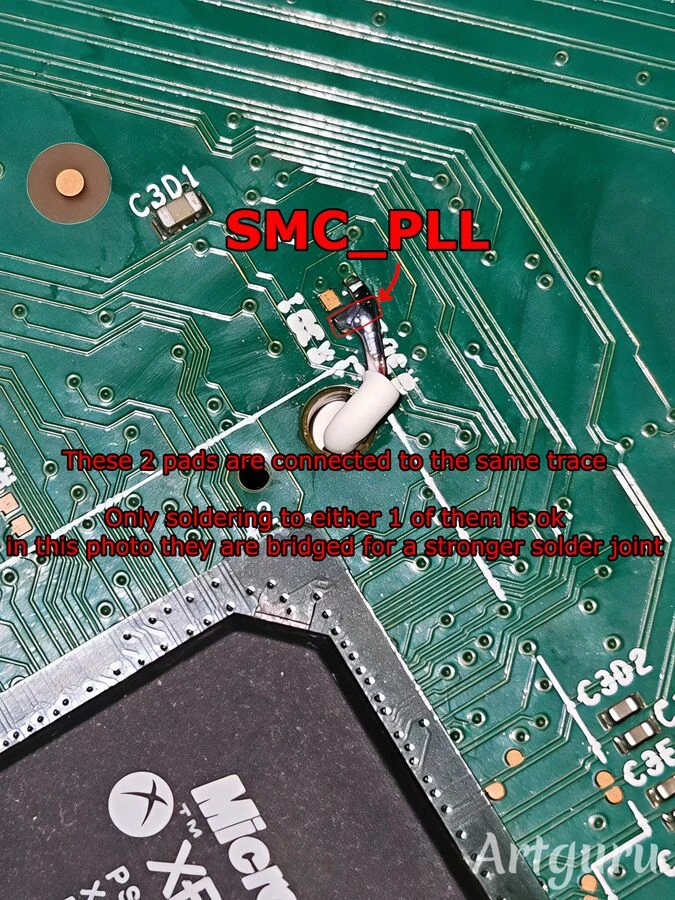
En Trinity, es altamente recomendado utilizar una resistencia de 5K ohm en el cable de PLL. El diodo/resistencia en la línea POST no se utiliza en Trinity.
Si estas utilizando componentes de agujero pasante, se recomienda soldarlo en línea con el cable en lugar de soldarlo directamente a un pad. Los cables serán menos rígidos que las patas del componente, lo que reducirá la tensión física en la unión si esta se mueve. Asegúrate de que el cable del PLL no se encuentre cerca de zonas con mucho ruido, como condensadores o bobinas.
Asegúrate de que el cable del PLL no se encuentre cerca de zonas con mucho ruido, como las bobinas de los inductores.
Diagrama
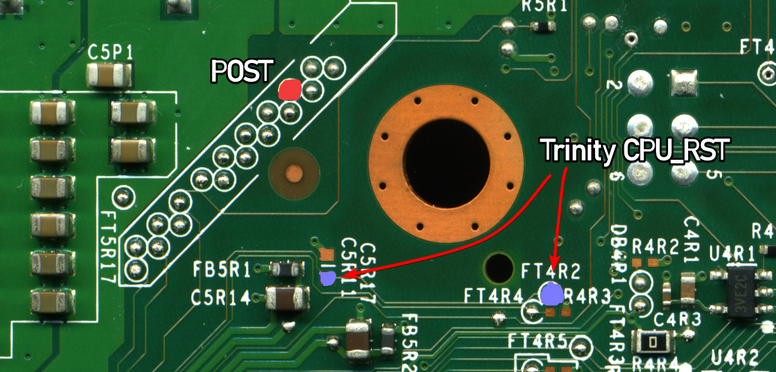
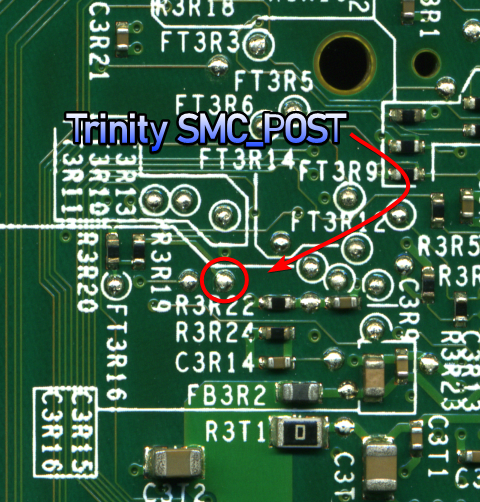
Puntos de soldadura vistos de cerca
Puntos del CPU
- PLL_BYPASS (Inferior, ¡no hay punto alternativo!)
- CPU POST (Inferior, RST puede ser ignorado con RGH3)
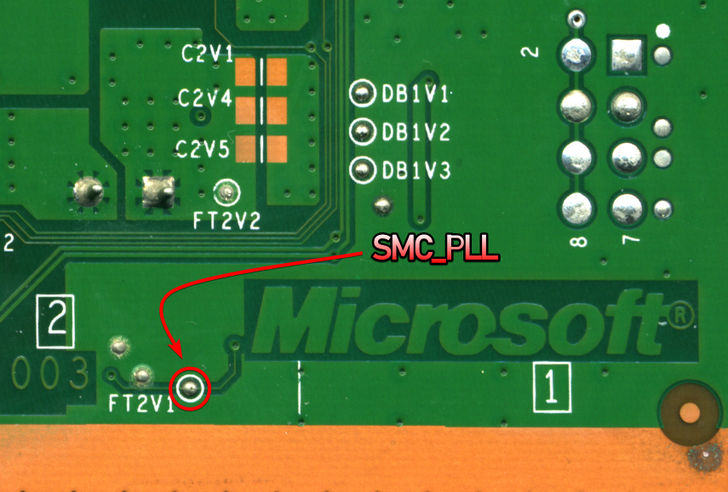
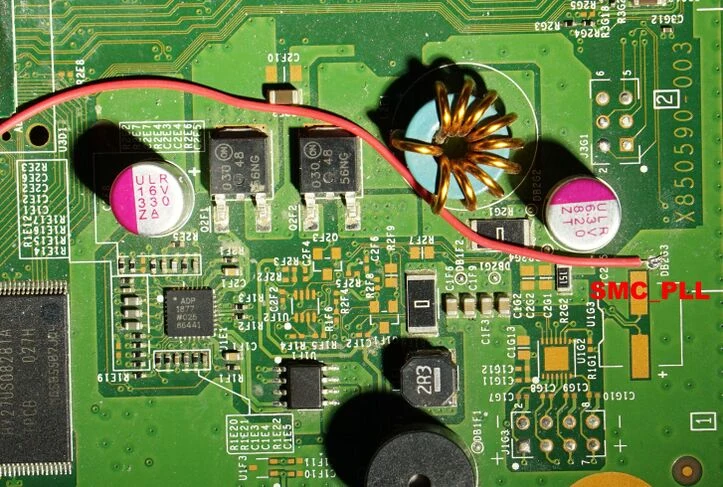
Puntos del SMC
- DBG_LED (usado para SMC_PLL)
- Inferior (FT2V1)
- Puntos Alternativos Superiores
- DB2G3
- R3D2
- DB2G3
- Inferior (FT2V1)
- GPU_RST_DONE (usado para SMC_POST)
- Inferior
-
- Inferior
Xbox 360 S/E (Corona/Waitsburg/Stingray)
La resistencia de 1K ohm para placas Corona es opcional, ya que tanto el GPIO como el PLL_BYPASS de la CPU funcionan a 1.8v, de todos modos se recomienda su uso. El diodo/resistencia en la línea POST tampoco se utiliza en Corona.
Si estas utilizando componentes de agujero pasante, se recomienda soldarlo en línea con el cable en lugar de soldarlo directamente a un pad. Los cables serán menos rígidos que las patas del componente, lo que reducirá la tensión física en la unión si esta se mueve. Asegúrate de que el cable del PLL no se encuentre cerca de zonas con mucho ruido, como condensadores o bobinas.
Asegúrate de que el cable del PLL no se encuentre cerca de zonas con mucho ruido, como las bobinas de los inductores. Los puntos de conexión en Corona están bastante cerca unos de otros, por lo que quizá esto no sea un problema tan notorio comparado con las placas anteriores, pero aun así vale la pena tenerlo en cuenta.
Asegúrate de comprobar si el punto POST de la parte inferior está activado o no utilizando el esquema que aparece al principio de esta página.
Diagrama
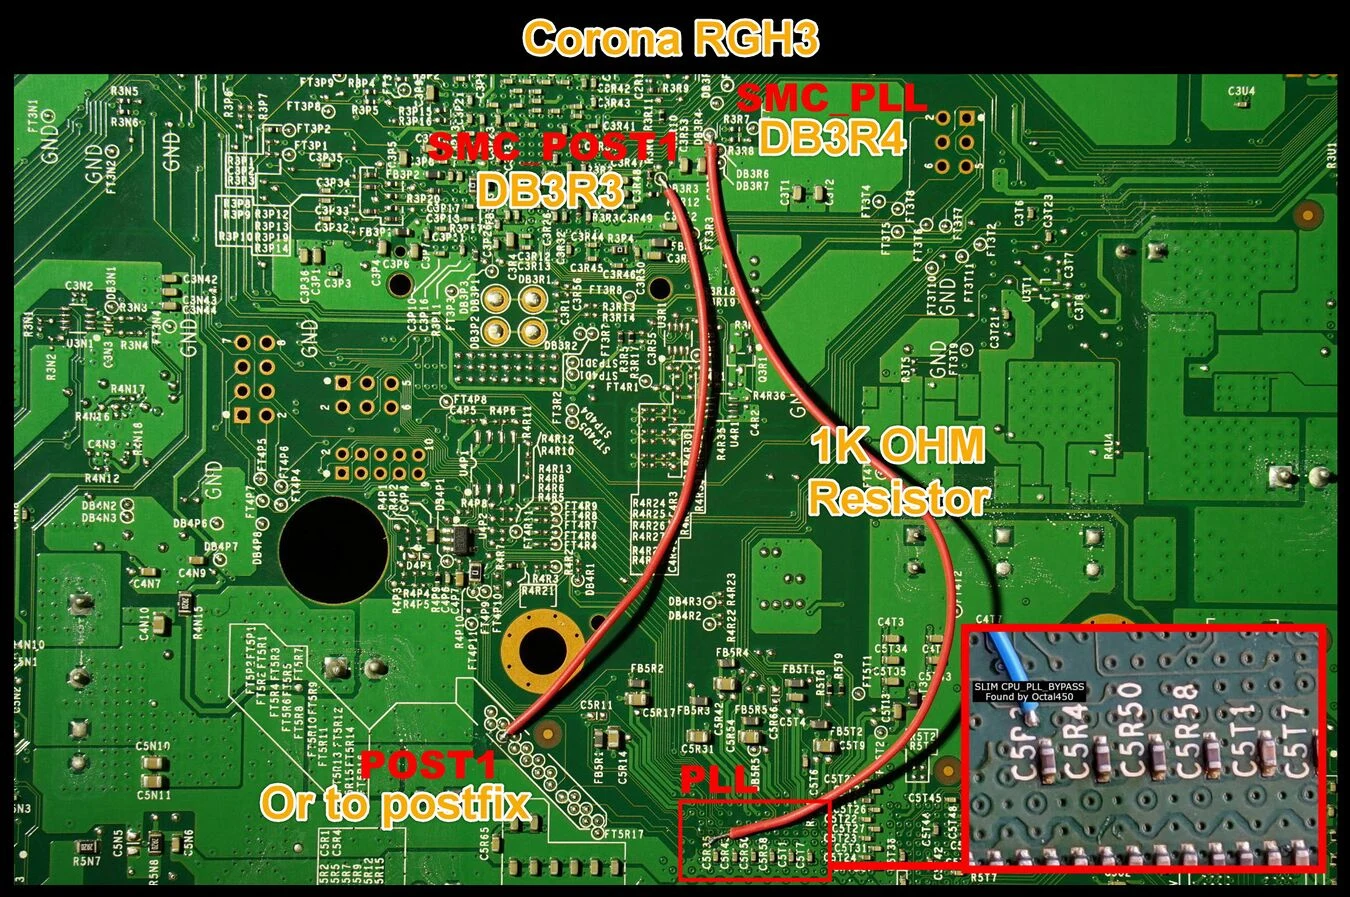
Puntos de soldadura vistos de cerca
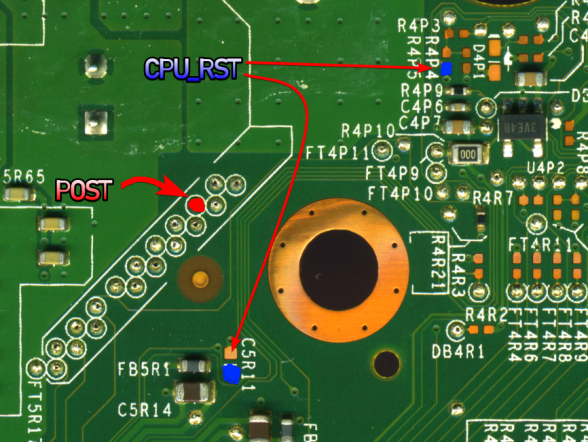
- CPU PLL (Inferior, ¡no hay punto alternativo!)
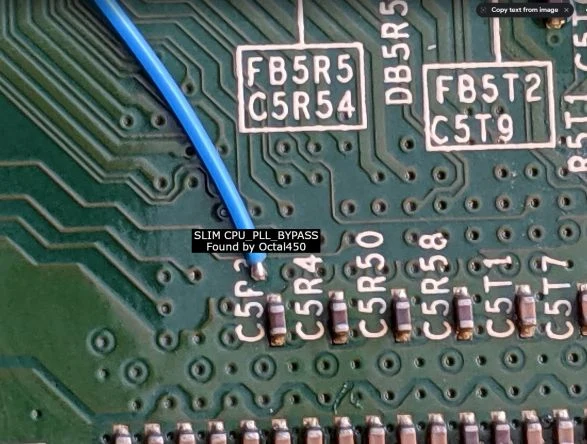
- CPU POST (Inferior, RST puede ser ignorado con RGH3)
- SMC POST y PLL (Inferior)
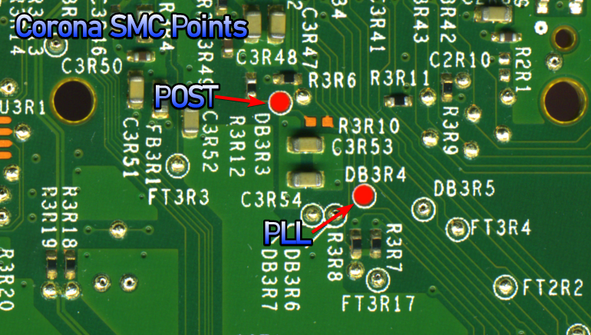
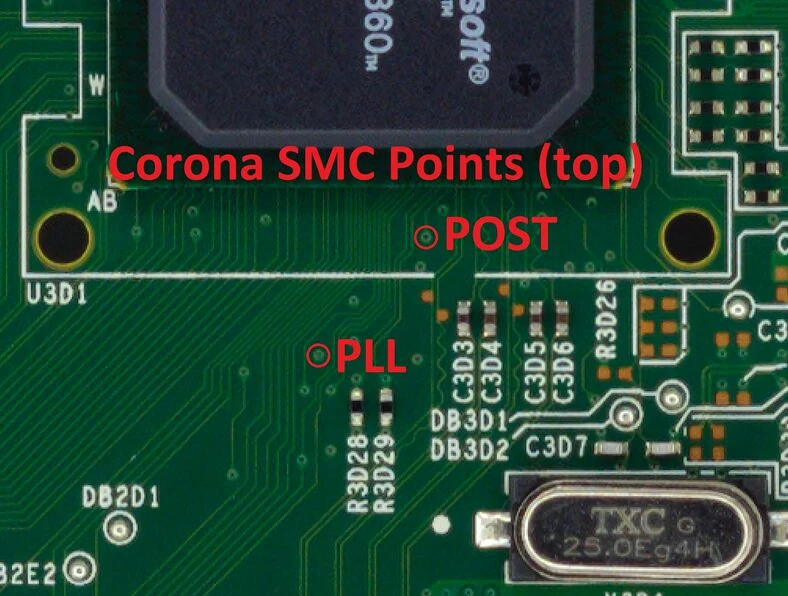
- SMC POST y PLL Alternativos (Superior, requiere raspar)
Probando la Consola
Una vez que hayas terminado de soldar, limpia cualquier resto de flux con alcohol isopropílico e hisopos de algodón. Vuelve a armar parcialmente tu Xbox 360, asegurándote de que:
- Los disipadores de calor estén colocados, en caso de que se hubieran retirado por algún motivo
- Los ventiladores están en su sitio y conectados. En una consola Phat, los ventiladores se pueden orientar hacia los disipadores de calor para refrigerarlos durante las pruebas
- La placa de RF está conectada a la parte frontal de la consola
- Hay un cable A/V o HDMI conectando a la Xbox 360 a un televisor o monitor
- La fuente de alimentación está enchufada tanto a la toma de corriente como a la Xbox 360.
- (Opcional) Hay un cable Ethernet conectado a la Xbox 360 y a una red LAN (por ejemplo, un conmutador de red, un router o directamente a un computador).
Enciende la consola, debería arrancar a XeLL RELOADED en menos de un minuto. Si no tienes conectado un cable Ethernet, anota (o toma una foto de) la CPU Key que aparece en pantalla. Si la consola no arranca en XeLL, revisa todos los pasos anteriores y comprueba de nuevo que el cableado sea correcto y esté bien hecho.
Si has utilizado Bad Update para leer o escribir/flashear la memoria NAND de tu consola con la guía para Actualizar tu firmware, los pasos de conseguir la CPU key y crear una nueva NAND ya fueron completados en ese proceso, en dicho caso tu consola solo va a iniciar a la imagen del sistema operativo modificado Freeboot, entonces puedes pasar a la sección Limpieza.
La consola se apaga inmediatamente al prenderla
Esto es un problema común que principalmente afecta a consolas phat, pero también puede pasar en slims.
El programa SMC modificado que ejecuta RGH3 puede quedarse atorado mientras espera la señal POST correcta. Como medida de seguridad, un temporizador de vigilancia – o “watchdog” – integrado en el SMC reiniciará la consola y la pondrá en modo de espera si el programa SMC se bloquea.
Las causas de esto incluyen:
- El cable POST no está conectado al punto POST correcto
- Ruido excesivo en el cable POST
- Si se está utilizando un diodo, está conectado al revés o no conmuta con la suficiente rapidez
- Puede que tengas un Jasper que no colabora en lo absoluto (más detalles aquí)
Si vas a restaurar tu consola a su estado original retail, o a convertirla a RGH1.2, debes flashear un programa SMC diferente. No basta con quitar los cables y seguir adelante, ya que el programa RGH3 se quedará bloqueado esperando un POST que nunca llegará.
No puedes arrancar una NAND retail con el cable POST del RGH3 conectado si tienes una placa Falcon/Jasper/Tonasket/Trinity. El pin POST del SMC se comparte con una señal de la GPU (GPU_RESET_DONE) porque no hay suficientes Entrada/Salida libres en el SMC. En RGH3, el SMC está modificado para ignorar esto, pero una retail (u otro SMC RGH) no es así, por lo que los conflictos entre la GPU y los buses POST provocarán el mismo problema. En las Corona, el RGH3 utiliza una línea de Entrada/Salida libre y, por lo tanto, no se ve afectado por este problema.
Escribiendo una nueva imágen NAND
Una vez que hayas arrancado XeLL correctamente, podemos utilizar XeBuild para crear una imagen Freeboot con la CPU Key que acabas de obtener. Freeboot es una versión modificada del sistema operativo diseñada específicamente para tu consola.
Es posible que ya hayas seleccionado las opciones correspondientes si XeLL se ha flasheado anteriormente con una herramienta de flasheo de NAND, pero, por si acaso, aquí se explican las instrucciones y los ajustes.
Nota respecto a placas no-Corona con cableado RGH3 y NAND retail
Placas Falcon, Jasper, Tonasket, & Trinity con RGH3 instalado y una NAND retail sin modificar son incompatibles, ya que el GPIO usado para el cable POST es el utilizado por GPU_RST_N, una señal responsable por uno de los códigos de la luz roja de la muerte (RROD).
Puedes utilizar una NAND Freeboot modificada (como se indica en la guía que aparece a continuación) o conectar un interruptor para desconectar el cable POST en el RGH3.
Para estas consolas, también tienes la opción de aplicar este parche con J-Runner with Extras. Sigue las indicaciones incluidas en el archivo readme.txt.
Desencriptando y parcheando la NAND
- Ve a J-Runner y selecciona
...al lado de la casilla Load y selecciona una de tus lecturas NAND originales si no está ya cargada. En la sección superior derecha de J-Runner, asegúrate que el botónGlitch2esté seleccionado. Si XeLL RGH3 (el cual es el archivo .ecc) fue escrito a la NAND anteriormente,Glitch2yRGH3ya deberían estar habilitados. Si no es el caso, o utilizaste Bad Update para leer tu NAND, habilita ambas opciones.- Si tienes una Xbox 360 E de placa Stingray, puede que también tengas que habilitar la casilla
WB 2K. Muchas placas Stingray utilizan RAM Winbond W641GG2KB-14, la cual es incompatible con el bootloader de Corona que se usa normalmente. Esta casilla simplemente instala un bootloader más nuevo que es compatible con este tipo de RAM, el cual ya estaba instalado en Corona/Waitsburg/Stingray mediante actualizaciones de sistema. Esto significa que también puede ser habilitado en placas Xbox 360 S Corona/Waitsburg, o placas Stingray con RAM Samsung, pero no brindara ningún beneficio. Puedes dejar esta opción deshabilitada si sabes que tu placa tiene RAM Samsung, pero si lo olvidaste o no estás seguro, entonces habilita la opción por si acaso.
- Si tienes una Xbox 360 E de placa Stingray, puede que también tengas que habilitar la casilla
- Ingresa tu CPU key en el apartado de texto CPU Key.
- J-Runner por sí mismo puede conseguir de forma automática la CPU key de una consola si ambas están conectadas a la misma red. Para hacer esto, escribe la dirección IP que XeLL te da, en la parte inferior derecha de J-Runner. Después puedes dar click en
Get CPU Keyy XeLL de forma automática va a desencriptar la lectura de NAND retail que conseguiste anteriormente. También es recomendado presionar el botón “Extract Files” (Extraer Archivos) con tal de extraer información adicional de la NAND, tal como el keyvault. - También puedes utilizar el servidor web de XeLL para conseguir la CPU key; simplemente escribe la dirección IP del Xbox en tu navegador preferido. Verás información sobre la consola, y la CPU key poder ser fácilmente copiada y pegada desde ésta página. También es recomendado descargar el keyvault.
- Si no tuviste acceso a un cable Ethernet para conectar el Xbox a una PC o LAN, puedes escribir la CPU key manualmente en J-Runner para desencriptar tu lectura NAND original.
- J-Runner por sí mismo puede conseguir de forma automática la CPU key de una consola si ambas están conectadas a la misma red. Para hacer esto, escribe la dirección IP que XeLL te da, en la parte inferior derecha de J-Runner. Después puedes dar click en
- Ve a la pestaña
Patchesy habilita cualquier opción deseada. Opciones comúnmente usadas están listadas a continuación.noinitmudeshabilitará la habilidad de la consola para acceder su memoria interna durante el proceso de arranque. Esto es extremadamente útil para consolas Corona/Waitsburg/Stringray que tienen NANDs de 4 GB, ya que previene escrituras accidentales al eMMC por una cantidad significante.- Este parche también aplica para NANDs big block de 256/512 MB que pueden ser usadas en Jaspers, Tonaksets, y Trinitys, sin embargo, dado que las NANDs big block suelen ofrecer una fiabilidad perfectamente aceptable, el uso de esta opción es más bien una cuestión de preferencia (por ejemplo, si la consola en cuestión solo tiene un dispositivo de almacenamiento conectado (como un HDD interno), y quieres evitar tener que lidiar con el mensaje de elegir un dispositivo de almacenamiento en los juegos)
- Noinitmu no tiene soporte para imágenes NAND retail; solo para imágenes Freeboot Glitch/Glitch2/Glitch2m.
Key Fixsoluciona un pequeño problema relacionado con la forma en que XeBuild genera las imágenes de Corona Glitch2, en las que una segunda copia de una de una de las claves secretas de la CPU no es creada con los parches de Freeboot. Aunque normalmente no crea problemas en la mayoría de los juegos, este parche solucionará el error de carga infinita que puede producirse en las placas consolas RGH Corona/Waitsburg/Stingray en los juegos rítmicos desarrollados por Harmonix o Neversoft, como las series Rock Band, Guitar Hero o Dance Central, ya que estos juegos leen esta segunda copia de dicha clave.UsbDSeceliminará las restricciones de seguridad de la consola para los periféricos XInput, lo que te permitirá utilizar diversos mandos o adaptadores de mando mientras que utilicen el protocolo XInput. Esto también se menciona en la página Usando Controles Modernos.XL HDDandXL USBpermite utilizar dispositivos de almacenamiento USB/SATA de más de 2 TB, con la condición de que deben formatearse de una manera especial con FATXplorer.- ¡Tenga en cuenta que los parches XL también deshabilitarán la posibilidad de usar almacenamiento con formato no-XL! Esto se explica con más detalle en el sitio web de FATXplorer.
- Si tienes un modelo Falcon or Jasper/Tonasket, escoge una opción de MHz en el menú desplegable. 27 MHz es el valor predeterminado.
- J-Runner with Extras versión 3.4.0 en adelante incluyen ECC con Overclock (OC) en el menú desplegable de MHz. Es recomendado usar una resistencia de 470 ohm en la línea POST si se está usando este ECC con Overclock. Aunque puede que no sea lo óptimo, los archivos OC seguirán funcionando con una instalación existente de RGH3 con diodo.
- Nota para Falcon: Los archivos ECC Falcon de 27 MHz y 10 MHz utilizan un programa SMC de Jasper, mientras que el ECC Overclock utiliza un programa SMC de Falcon. Flashear una imagen NAND que contenga un SMC de Falcon sobre una imagen que contenga un SMC de Jasper podría provocar un error RROD 0021, si esto ocurre, simplemente desconecte la consola para realizar un reinicio completo del SMC.
- De click en "Create XeBuild Image". Esto tardará unos instantes, y en cuanto termine, será un achivo
updflash.binen el directorio de J-Runner. Puedes hacer clic en el botónShow Working Folder(Mostrar Carpeta de Trabajo) para acceder rápidamente a ella.
Método con programador de NAND
- Apaga la consola y conecta tu programador a la motherboard.
- Si estas utilizando un XFlasher, asegúrate que el switch esté en
SPI.
- Si estas utilizando un XFlasher, asegúrate que el switch esté en
- En J-Runner, selecciona la imagen Xebuild
updflash.bincreada por el programa y da clic en “Write NAND”. - Desconecta tu programador de la consola y el computador cuando el proceso termine.
- Revisa que la consola arranque a la interfaz de Microsoft. Si arranca esta interfaz con éxito, es una indicación que has modificado tu consola exitosamente.
- Continúa en la sección de Limpieza.
Método con XeLL
- Copia el archivo
updflash.bincreado por J-Runner a la raíz de un dispositivo USB formateado en FAT32 y conéctalo a tu consola apagada. - Prende tu consola. Prenderá a XeLL y automáticamente empezará a flashear tu NAND. Ya que haya terminado, apaga tu consola.
- Con Bad Update, también puedes acceder a XeLL con XeUnshackle directamente, o con la aplicación XellLaunch.
- Enciende tu consola, revisa que la consola arranque a la interfaz de Microsoft. Si arranca esta interfaz con éxito, es una indicación que has modificado tu consola exitosamente.
- Continúa en la sección de Limpieza.
Limpieza
- Enciende la consola varias veces y asegúrese de que arranca de forma consistente. Si no es así, verifique que el cableado esté limpio y ordenado, y evitando zonas con ruido, como las bobinas de los inductores. Para obtener mejores resultados, pase los cables cerca de las X-Clamp.
- Si estás en una consola Falcon/Jasper/Tonasket y tienes problemas con arranques, puedes configurar la velocidad del reloj de 10 MHz a 27 MHz o viceversa. J-Runner with Extras versión 3.4.0 en adelante incluyen un ECC con Overclock en el menú desplegable de MHz, para mejorar consistencia de arranques.
- Retire los cables del programador NAND de la consola y limpie los puntos. Limpie todo el flux de la placa, déjala secar y pruébela una vez más antes de volver a ensamblarlo.
- Es posible que desee dejar su Xbox 360 desmontada para que pueda deshabilitar el circuito de e-fuses para que no pueda instalar accidentalmente actualizaciones oficiales en su consola.
Instalando XeXMenu
- Conecta una unidad USB a tu Xbox 360 y ve a Configuración de la consola > Almacenamiento. Selecciona la unidad USB y formatéala.
- Asegúrate de tener habilitada la opción de mostrar carpetas ocultas en tu computador.
- Acceda al Explorador de archivos, en la sección
Vistade la parte superior, y marque la casillaElementos ocultos.
- Acceda al Explorador de archivos, en la sección
- Conecte la unidad USB a su computador. Abra la carpeta
Content, seleccione "Nueva carpeta" y nómbrela0000000000000000(16 ceros). Abra la nueva carpeta, cree otra carpeta con el nombreC0DE9999, abra esa carpeta y, finalmente, cree una última carpeta llamada00080000. La ruta completa de la carpeta ahora debería ser0000000000000000/C0DE9999/00080000/. - Extraiga el archivo C0DE99990F586558`del archivo XeXMenu al directorio en la unidad USB.
- Expulsa de forma segura tu unidad USB y conéctala a tu Xbox 360. Ve a la sección Demos de tu interfaz y allí debería aparecer XeXMenu. Selecciónalo para iniciarlo.
- Puedes instalar XeXMenu en tu disco duro accediendo a Configuración de la consola > Almacenamiento y copiándolo desde tu unidad USB al disco duro.
A partir de aquí, puedes instalar cualquier aplicación homebrew o mod que desees. Consulta esta página para ver una lista de modificaciones y aplicaciones recomendadas.